Le Transaction Lifecycle Management réduit les erreurs quand le périmètre métier est bien défini
Le transaction lifecycle management (TLM) ne désigne pas une seule discipline. Selon le métier, il peut couvrir un paiement par carte, une opération sur titres ou la gestion d’un portefeuille de sites retail et immobiliers. Avant de comparer les plateformes, il faut donc définir le type de transaction à piloter, les équipes concernées et les erreurs qui génèrent des coûts, des retards ou des pertes de revenus.
Trois réalités métier derrière le transaction lifecycle management
Le TLM organise, automatise et contrôle une transaction depuis son déclenchement jusqu’à son suivi final. L’objectif reste le même d’un secteur à l’autre : assurer une circulation fiable de l’information, limiter les interventions manuelles, traiter les exceptions et conserver une traçabilité exploitable. Les objets suivis et les indicateurs de performance, eux, changent fortement.
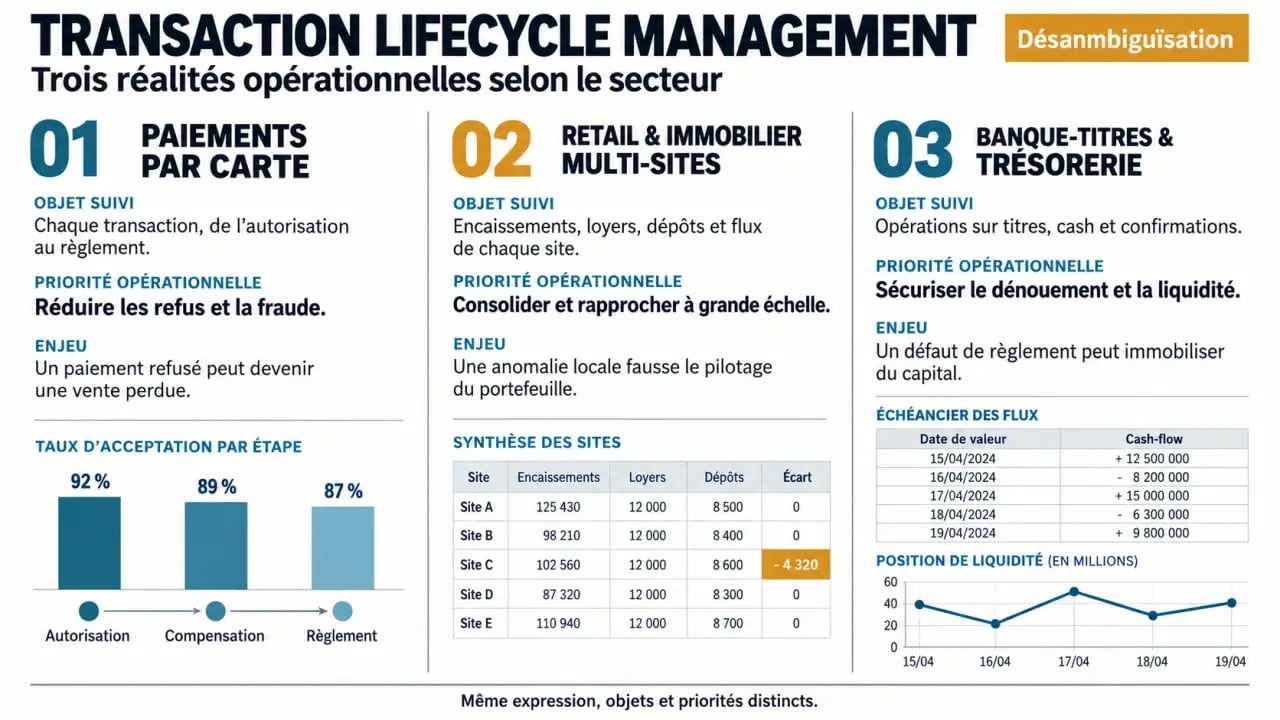
| Secteur | Transaction suivie | Priorité opérationnelle | Exemples d’enjeux |
|---|---|---|---|
| Paiement | Encaissement carte, paiement récurrent, remboursement | Autorisation, conversion, lutte contre la fraude | Faux déclins, churn involontaire, chargebacks |
| Retail et immobilier multi-sites | Bail, acquisition, fermeture ou réorganisation d’un site | Visibilité du portefeuille et vitesse de décision | Données dispersées, coûts d’inventaire, expansion |
| Banque, titres et trésorerie | Ordre de marché, trade, règlement-livraison | Réconciliation et traitement sans rupture | Exceptions, conformité, silos front/middle/back-office |
Dans le retail et l’immobilier multi-sites, les analyses en temps réel peuvent contribuer à réduire les coûts d’inventaire de 25 à 30 % et à augmenter les ventes jusqu’à 20 %. Ces objectifs ne relèvent toutefois pas du même processus que l’optimisation d’un paiement ou le traitement d’un ordre de marché. Le périmètre fonctionnel doit donc guider le choix de la solution.
Ne pas confondre TLM et customer lifecycle management
Le Customer Lifecycle Management pilote la relation client : acquisition, conversion, rétention et fidélisation. Le TLM pilote une opération et les données qui lui sont associées. Les deux approches se croisent dans le paiement récurrent, car un échec d’encaissement peut provoquer une résiliation non souhaitée. Elles ne sont toutefois pas interchangeables : un outil de CRM ne remplace ni le routage d’un paiement ni la réconciliation comptable d’une transaction.
Lire le cycle comme une chaîne de contrôle, pas comme une suite de statuts
Dans les paiements par carte, le cycle comporte habituellement cinq séquences. Une anomalie au départ se propage souvent jusqu’au règlement ou au support client. Un identifiant erroné, un mauvais paramétrage de devise ou une donnée de carte obsolète peut suffire à créer un déclin évitable.
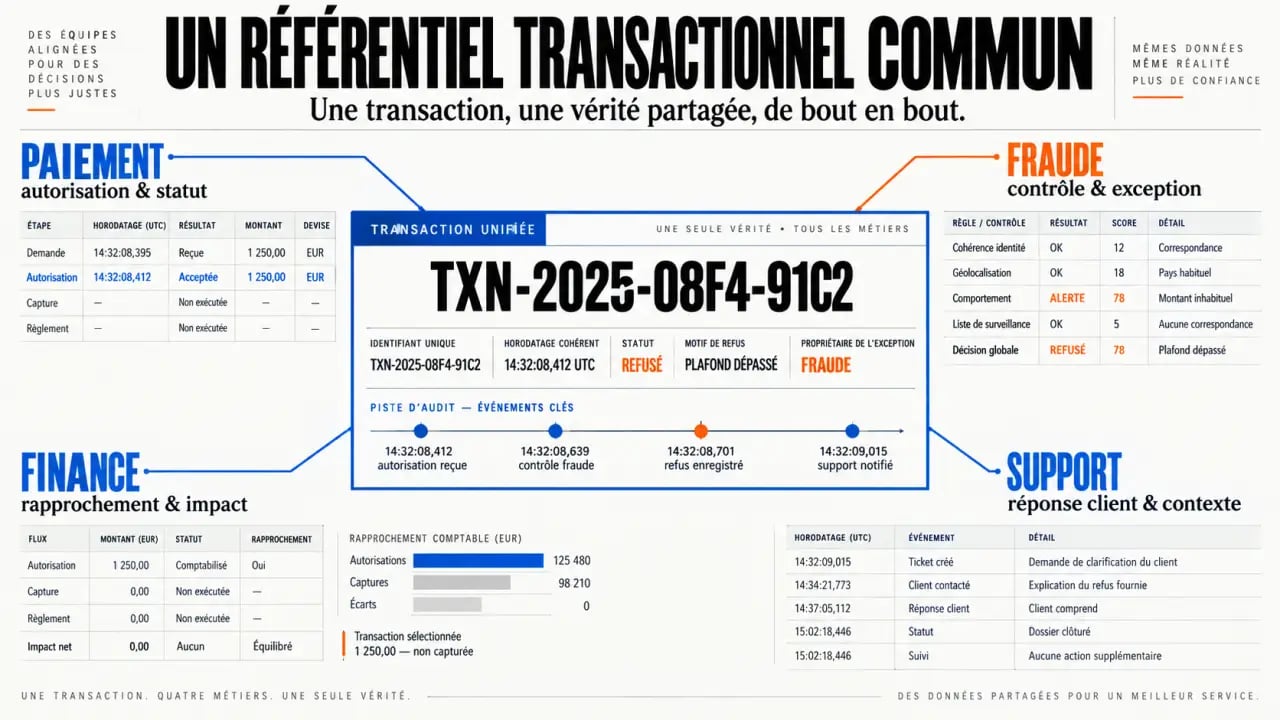
- Initiation : le client, le marchand ou un système récurrent crée la demande de paiement. Les données saisies, la devise, le montant et le canal doivent être cohérents.
- Autorisation : l’acquéreur, le réseau et la banque émettrice évaluent la demande. Le résultat peut être approuvé, refusé temporairement ou refusé définitivement.
- Exécution ou clearing : les messages financiers sont échangés et consolidés. La norme ISO 8583 structure couramment ces échanges dans l’écosystème carte.
- Règlement : les fonds sont effectivement transférés entre les parties. Une exécution rapide améliore la trésorerie, mais réduit aussi la fenêtre disponible pour identifier une fraude.
- Post-transaction : remboursements, litiges, chargebacks, réconciliations et analyses complètent le processus.
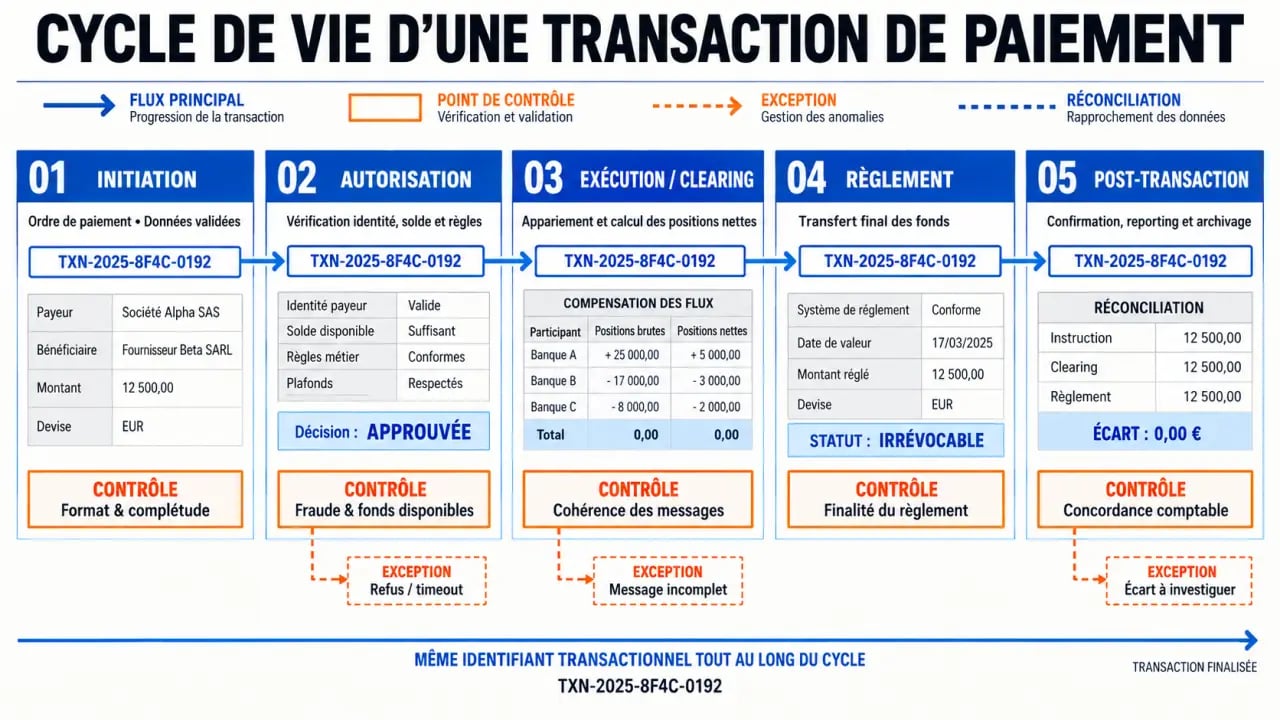
Le socle d’un bon TLM n’est donc pas le tableau de bord final, mais un référentiel transactionnel commun : même identifiant de bout en bout, horodatage cohérent, motif de refus exploitable et propriétaire désigné pour chaque exception. Cette discipline évite que les équipes paiement, finance, fraude et support reconstituent chacune une version différente d’un même incident. Elle rend les anomalies comparables et facilite leur automatisation.
La logique est comparable en finance de marché
Dans la banque et les titres, le cycle part de la capture d’un ordre ou d’une opération, passe par sa validation, son enrichissement et sa confirmation, puis aboutit au règlement-livraison et à la réconciliation. Le Straight Through Processing (STP) vise à faire circuler l’opération de bout en bout sans ressaisie ni rupture manuelle. Un logiciel TLM sert notamment à centraliser les files d’exception et à préserver une piste d’audit, sans imposer le remplacement immédiat des systèmes historiques.
Cette approche permet aussi d’introduire le TLM progressivement. Les systèmes historiques restent en place, tandis qu’une couche de contrôle regroupe les événements, suit les exceptions et rapproche les données entre le front-office, le middle-office et le back-office. Le gain recherché porte alors sur la continuité du traitement et la qualité du contrôle, pas uniquement sur l’interface utilisateur.
Réduire les échecs évitables dans les paiements
Le taux d’autorisation ne dépend pas seulement de la décision de la banque émettrice. Il reflète aussi la qualité des données envoyées, le choix de l’acquéreur, la stratégie d’authentification et la capacité à traiter les cartes expirées ou remplacées. Dans l’abonnement, l’enjeu est particulièrement direct : seulement 5 % des clients mettent à jour leur carte après un déclin de paiement récurrent. L’automatisation devient alors un levier de rétention, et pas seulement une fonction technique.
Tokenisation et mise à jour des identifiants
La tokenisation réseau remplace le numéro de carte par un jeton associé à l’écosystème Visa ou Mastercard. Elle limite l’exposition des données sensibles et peut maintenir la continuité de paiement lorsqu’une carte est renouvelée. Les résultats rapportés par Rapyd font état d’un gain du taux d’approbation de 2,1 % avec les tokens Mastercard et jusqu’à 4,6 % avec les tokens Visa pour les paiements en ligne.
Un account updater, tel que VAU de Visa ou ABU de Mastercard, complète cette logique en actualisant les identifiants de paiement lorsque cela est possible. Cette mise à jour réduit le risque qu’une carte expirée interrompe un abonnement. Le jeton doit être stocké dans un environnement conforme à PCI DSS, et les données brutes de transaction doivent être conservées pendant au moins 18 mois pour soutenir l’audit et le traitement des litiges.
Retenter sans dégrader l’expérience ni le risque
Un soft decline peut justifier une nouvelle tentative. Un hard decline, comme une carte déclarée perdue, ne doit pas être relancé mécaniquement. Une logique de retry intelligente tient compte du code de refus, du pays, du moyen de paiement et de l’historique du client. Le maximum recommandé est de quatre tentatives par transaction, réparties sur une fenêtre de trois à quatre jours. Au-delà, les tentatives peuvent accroître les coûts, la frustration et les signaux de risque.
L’authentification 3-D Secure fondée sur le risque doit également rester sélective. Déclencher une vérification renforcée pour chaque paiement peut réduire la fraude, mais ajoute parfois de la friction. Un TLM performant mesure donc ensemble les refus, les abandons, les fraudes confirmées et les faux positifs. Cette lecture croisée évite d’améliorer un indicateur en dégradant l’expérience ou la conversion.
Choisir une plateforme TLM selon vos flux réels
Une plateforme ne se choisit pas sur la seule promesse d’automatisation. Commencez par cartographier les volumes, les canaux, les systèmes connectés et les exceptions récurrentes. Un acteur multi-sites cherchera la consolidation des données de portefeuille. Une équipe paiement privilégiera le routage, la tokenisation, l’acquisition directe et les outils antifraude. Une banque visera le STP, la réconciliation et le contrôle des opérations.
- Interopérabilité : vérifiez les connecteurs avec les ERP, CRM, PSP, systèmes de marché, outils comptables et entrepôts de données.
- Visibilité : exigez des statuts lisibles, des alertes et une piste d’audit jusqu’à l’événement d’origine.
- Gestion des exceptions : la plateforme doit prioriser les dossiers à risque plutôt que créer une file manuelle supplémentaire.
- Conformité : évaluez la gestion des accès, la conservation, le chiffrement et les obligations PCI DSS ou propres à votre environnement.
- Mesure de performance : demandez des indicateurs par étape : taux d’autorisation, délai de règlement, volume d’exceptions, taux de rapprochement et revenu récupéré.
Le niveau d’intégration attendu dépend aussi de la maturité du processus. Une organisation qui dispose déjà d’un PSP, d’un outil antifraude et d’un système comptable cherchera surtout à relier les événements et à réduire les ressaisies. Une équipe qui gère plusieurs acquéreurs ou plusieurs sites aura besoin d’une vue consolidée et de règles communes. Dans les deux cas, le périmètre doit être défini avant la sélection du fournisseur.
Pour une consultation fournisseur efficace, préparez un échantillon de transactions échouées, les codes de refus les plus fréquents et votre architecture cible. Une démonstration utile doit montrer le traitement de bout en bout, y compris la réconciliation et le reporting, plutôt qu’un simple écran de pilotage. C’est à cette condition qu’un projet TLM peut être chiffré à partir de gains opérationnels et d’une baisse mesurable des erreurs.